
oke baiklah para hacker dan yang bukan hacker kali ini gw yukinoshita 47 kembali menulis tutorial :v udah berbulan-bulan gw kagak nulis tutorial buat anak-anak dan bocah bocah kamprett tukang cari exploit public / private :p
oke kali ini tentang deface Dream Gallery 2.0 yang nemuin exploit ini sang mastah Ali BawazeEer :v ingat jangan2 ngaku2 :v kayak tetangga sebelah wkwkwkwkwkkwkwkw
oke langsung aja
dork nya : Dream Gallery 2.0 [PHPSTAFF.COM.BR] <-- kembangin sendiri :D
setelah dapat target ini penampakan cms nya gambar dibawah ini

kemudian buka admin login nya
site.co.li/ [path cms ] /admin/login.php
atau
site.co.li/admin/login.php

masukkan username : '=' 'or' dan password : '=' 'or'

oke kemudian kalo berhasil akan masuk ke dalam admin panel

kemudian pilih Albums bahasa brazil nya Albuns lalu pilih castadar novo seperti gambar dibawah ini

isi form nya sesuka hati

masukin script deface / JS Overlay atau Script jahat

upload foto apa aja ya foto pacar atau mantan pun boleh
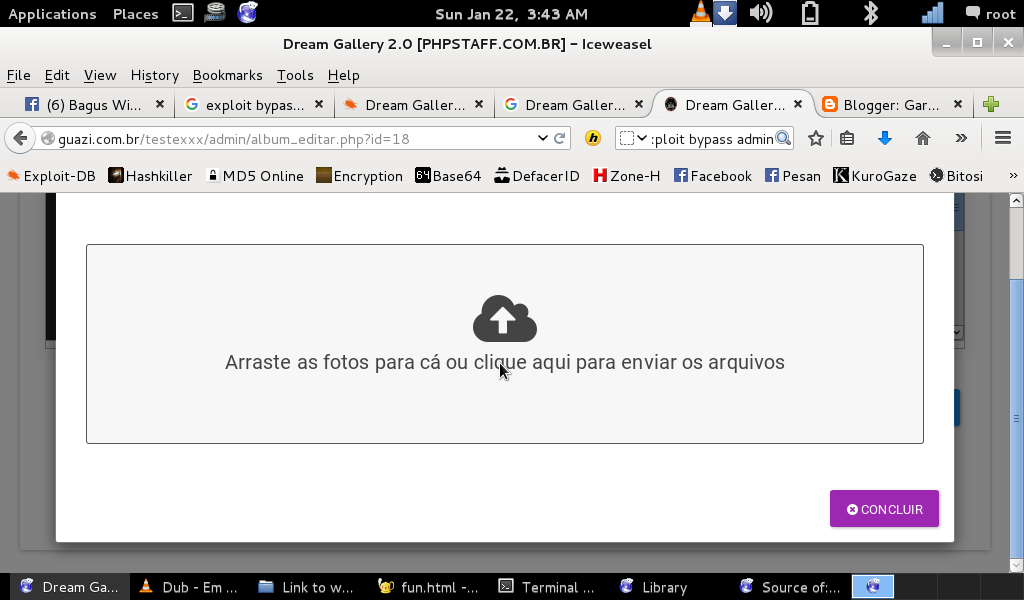
kemudian pilih atualizar album

kalo udah berhasil akan muncul seperti gambar dibawah ini

kemudian cari gambar yang kalian upload tadi kemudian klik gambar nya

fuckk yeahhh :v

dan mirror pun menerima nya dengan baik :v https://www.defacer.id/238712.html

how to patch this fucking bug ??
oke jawaban dari pertanyaan diatas yang jelas gw gak akan bilang kayak bocah2 undergroud yang sering pakai kalimat "use your brain" oke solusi nya update CMS nya atau pake penangkal nya ne contoh nya Simple Anti Bypass Admin
Greetz to : Yukinoshita 47 | _Tuan2Fay_ | Snooze | OutrageousEngkus TM_404 | E7B_404 | LuckNut |XM404RS! | ShadowHearts CyberGhost.17 | Lyonc | EvilClown | Sector V2 Mr.Spongebob | D34D_SL33P | Mr.Luciferz | MR.Blank007 Mr.Buggers | DarkTerrorizt | Mafia Boy | Fazlast | Mr.Secretz Mr.N()tfound | Mr.HzA404EsL | P34CEB0Y Mr_Viruzer#29 4LV1N_404 | Mr.Okoy48 | Loyo-ID | And All Member of Garuda Security Hacker
Deface Dream Gallery 2.0 Bypass Admin
Deface Website Pasang Iklan (Tamper Data)
 |
| Penghias aja :) |
Bahan-Bahan :
1. Duit ( Karena buat ngisiin ane pulsa :v )2. Add-ons Tamper Data Di Mozilla (cari di gugel aja, terus langsung install ya)
3. Shell backdoor (kalo blm ada bisa pake shell GSH)
4. Script deface atau apalah terserah, gw kaga peduli lu mau pake apa, yang penting lu seneng hobi gw di bayar
Step by Step :
1. Seperti biasa dorking dlu aja di gugel ( inurl:/pasang-banner intext:"Banner tidak mengandung unsur SARA" )kembangin lagi dorknya
2. Pilih aja web yg mau di eksekusi,,
3. Kalo udah dpt isi form daftarnya kek gambar ini

4. Di gambar atas ane udah buka tamper data,, buat yang belum tau caranya buka tamper data, tinggal pencet tombol "Alt nanti di atas browser mozilla kalian ada menu tools, lalu klik dan pilih tamper data"
5. Setelah tamper data di buka,, klik start tamper (kaya gambar di atas)
6. setelah klik start tamper lanjut klik pasang di form daftar nya !!! nanti akan muncul seperti ini..
 |
| Box continue Tampering nya di unceklis aja |
8. Jika sukses akan muncul tulisan seperti ini..

9. Tinggal akses shell aja,, cnth : http://webiklan.crot/images/bnrs/namashellelu.php
kalo gak ada ya berarti webnya kaga vuln :v

kalo mau nebas jangan lupa backup filenya gblk !!
Jika ada pertanyaan seputar tutorial ini silahkan berkomentar (Dengan Sopan)
Greetz to : _Tuan2Fay_ | Yukinoshita 47 | Snooze | OutrageousEngkus TM_404 | E7B_404 | LuckNut | XM404RS! | ShadowHearts CyberGhost.17 | Lyonc | EvilClown | Sector V2 | Mr.Spongebob | D34D_SL33P | Mr.Luciferz | MR.Blank007 Mr.Buggers | DarkTerrorizt | Mafia Boy | Fazlast | Mr.Secretz Mr.N()tfound | Mr.HzA404EsL | P34CEB0Y Mr_Viruzer#29 4LV1N_404 | Mr.Okoy48 | Loyo-ID | And All Member of Garuda Security Hacker
Deface Website Pasang Iklan (Tamper Data)
Hello fans setia GSH yang suka stalking in facebook gua wkwk, Kali ini gua ShadowHearts (Bayangan hati).
atau orang yang paling ganteng dan paling kece di gsh ,
bakalan release shell backdoor, hasil recoded Shell IndoXploit, Namun Untuk beberapa fiture lainnya hasil Dari Kereasi gua :D
Sebelumnya gua minta maaf untuk pemabaca.
(yang menurut gua gak terlalu penting sih awkw) tadinya gua mau jelasin satu satu tentang fiturenya, tapi karna udah nulis kata katanya di notepad dan tiba tiba ke Force Closed sendiri.
Yaudah jadinya langsung aja ke intinya
Untuk Tampilan, Lihat-lihat aja dulu, Biar Kenal,
Tak Kenal Maka Tak Sayang.
Ini Tampilan Login //Default Password: sukasuka

Ini Sebagai Background Atau tampilan Dalam setelah login

Tuh Sebagai Salah Satu Fiture Full Bypass Ketika Di Klik
Dan Ini Hasilnya Setela Masuk Ke Fiture Full Bypass
Nahh Itu dia Contoh penampakannya, Ini Shell 100% Bersih kaya rinso gak ada Loggernya untuk Script langsung aja di
Sono
Keep Play With You Game and Keep Visit our Blog. All Greets To Visitor and All Member Garuda Seurity Hacker
atau orang yang paling ganteng dan paling kece di gsh ,
bakalan release shell backdoor, hasil recoded Shell IndoXploit, Namun Untuk beberapa fiture lainnya hasil Dari Kereasi gua :D
Sebelumnya gua minta maaf untuk pemabaca.
(yang menurut gua gak terlalu penting sih awkw) tadinya gua mau jelasin satu satu tentang fiturenya, tapi karna udah nulis kata katanya di notepad dan tiba tiba ke Force Closed sendiri.
Yaudah jadinya langsung aja ke intinya
Untuk Tampilan, Lihat-lihat aja dulu, Biar Kenal,
Tak Kenal Maka Tak Sayang.

Ini Sebagai Background Atau tampilan Dalam setelah login

Tuh Sebagai Salah Satu Fiture Full Bypass Ketika Di Klik

Dan Ini Hasilnya Setela Masuk Ke Fiture Full Bypass

Sono
Garuda Security Shell By ShadowHearts

Oke para hacker dan yang bukan hacker kali gw yukinoshita 47 akan merilis shell opensource rasa priv8 :p ya namanya Garuda Security Hacker Shell
detail Garuda Security Hacker Shell
Version : 1.0
Code Name : I Miss You
Coded By : Yukinoshita 47, LoscardozMandoza a.k.a ShadowHearts
Resource : Indoxploit Shell, Bypass Shell, Garuda Security Hacker Scripts, Pastebin, Google, Github, And Our Imajination
Oke untuk fitur kalian liat sendiri aja di gambar-gambar dibawah ini :D


shell nya berat ?? berarti perangkat lu kurang canggih :p
Download via Github
password default : gsh1337
password default : gsh1337
yang mau bully karya codingan kami liat gambar ini dulu ya semoga lu ngerti maksud nya :v

Greetz to :
Yukinoshita 47 | _Tuan2Fay_ | Snooze | OutrageousEngkus
TM_404 | E7B_404 | LuckNut |XM404RS! | ShadowHearts
CyberGhost.17 | Lyonc | EvilClown | Sector V2
Mr.Spongebob | D34D_SL33P | Mr.Luciferz | MR.Blank007
Mr.Buggers | DarkTerrorizt | Mafia Boy | Fazlast | Mr.Secretz
Mr.N()tfound | Mr.HzA404EsL | P34CEB0Y Mr_Viruzer#29 | 4LV1N_404
Mr.Okoy48 | Loyo-ID | And All Member of Garuda Security Hacker
Garuda Security Hacker Shell 1.0 | Codename : I Miss You
Hello Sahabat setia GSH, kali ini gua mau share Simple Filemanager, Jadi Simple Filemanager ini sendiri seperti cpanel Kita bisa mengatur Write atau permissionnya Nahh Sebenarnya sih gua sendiri lebih suka menggunakan Simple Filemanager ini Di Website gua sendiri www.***na***.com,
alasannya apa ?
Alasannya 1 gua gak perlu masuk masuk ke Cpanel Lagi.
dan ini pun membantu mempermudah untuk menghapus banyak file sekaligus

Untuk script sendiri gak gua encrypt jadi bisa di modifikasi scriptnya.

Tampilan Menu

Simple FileManager By ShadowHearts

Baiklah para hacker dan yang bukan hacker kembali lagi bersama saya Yukinoshita47 tutorial kali ini tentang Andro Dumpper lagi kali ini teknik nya bruteforce atau dictionary attack
ok langsung ke TKP saja
banyak keluhan katanya gak tembus, atau nomor togel nya gak keluar kali ini mari kita coba teknik lain yaitu bruteforce.
Pertama pastikan AndroDumpper terinstall di perangkat Android kalian.

Kemudian buka aplikasi nya dan biarkan AndroDumpper melakukan scanning Wifi Access Point setelah itu pilih wifi yang ingin di bobol dengan menekan try connect.

Kemudian pilih Bruteforce

Kemudian pilih from dictionary

kemudian pilih wordlist nya disini nama file nya wordlist.txt kalo belum punya silahkan cari di google hahahaha tapi kalo kalian mau cari wordlist.txt nya ada kok di pas kalian mau download di playstore nya itu liat di deskripsi app nya pasti ada link download nya.

Kemudian biarkan androdumpper melakukan tugas nya.

yeah password nya pun muncul seperti gambar dibawah ini

kemudian konekkan ke wifi nya dan masukkan password nya kemudian pilih sambung/connect seperti gambar dibawah ini.

dan wifi pun terhubung dan bisa berinternet ria hahaha.

baiklah cukup sampai disini tutorial nya jika ada kesalahan mohon koreksi nya. hanya saja teknik bruteforce ini sama seperti main togel untung-untungan.

Best Regard
Yukinoshita47
artikel ini pindahan dari web lama saya ke blog ini
Greets : | _Tuan2Fay_ | Yukinoshita 47 | TM_404 | Snooze | Lyonc | E7B_404 | DarkTerrorizt | ./Zero*Angel | 5iNON!MOU23 | OutrageousEngkus | Mr.XM404RS! | ./R15_UTD | EvilClown | 34D_SL33P | Sector V.2 | Mr.Spongebob | CyberGhost.17 | And All Member of Garuda Security Hacker
Bruteforce Password Wifi Dengan Androdumper
Selamat pagi, siang sore malem, parah hekel nahh, kali ini Ada Member Baru ShadowHearts mau ngeshare sesuatu, mungkin aja berguna.
Tools ini Gua buat semata mata hanya untuk mempermudahkan Dalam melakukan deface.
Nahh dari pada banyak omong mending langsung aja ke toolnya ya,nahh tuh dia penampakannya.


